スウェーデン政府がChatGPTとClaudeを遮断。情報漏洩の懸念と背景を解説
スウェーデン政府の省庁が、職員のPCでChatGPTとClaudeを2026年10月26日の月曜から遮断し、承認するAIツールをMicrosoft Copilotだけにすると報じられています。
「ChatGPTを業務で使うと、情報漏洩につながるのか」「なぜ政府はClaudeまで遮断するのか」と気になっている企業の担当者も多いでしょう。しかし、今回の報道は速報が中心で、遮断の理由、承認されたAIとの違い、確認できていないことが整理されていません。
そこで本記事では、次の点を解説します。
- 遮断の対象と日程
- 遮断の理由として示された、正式契約のないAIの情報セキュリティ上の論点
- 承認されたCopilotとの扱いの違い、他機関と欧州の動き
- 日本企業が自社の生成AI利用を見直すときの観点(解釈)
- 報道のうち、まだ確認できていないこと
AIの利用ルールや契約、社内の利用環境を整える立場にある、AI・DX推進や情報システム担当の方は、ぜひ最後までご覧ください。なお、省庁の公式発表などの一次資料は確認できておらず、本記事は報道記事の内容にもとづいています。事実と解釈は分けて書きます。
「生成AIの情報漏洩リスクを踏まえて、自社の利用ルールや環境を整えたい」という方は、リベルクラフトへご相談ください。
⇨リベルクラフトへの無料相談はこちら
- スウェーデン政府がChatGPTとClaudeを遮断。対象と日程は何か
- なぜChatGPTの情報漏洩リスクが論点になったのか。正式契約のないAIの問題
- 承認された Microsoft Copilot とは。ChatGPT・Claudeとの扱いの違い
- 生成AIの情報漏洩の事例として見る、省庁が確認した問題のある利用と他機関の動き
- 欧州の生成AIセキュリティ懸念の流れ。イタリアの2023年の禁止から欧州議会の2026年2月まで
- 日本企業への意味。生成AIのセキュリティを契約と管理で考える(解釈)
- ChatGPTの情報漏洩をめぐる誤解の整理。全面禁止ではない点を確認
- ChatGPT・Claude遮断の報道で、まだ確認できていないこと
- まとめ
- 生成AIの情報漏洩対策と社内AI環境の相談は「リベルクラフト」
- 参考情報
スウェーデン政府がChatGPTとClaudeを遮断。対象と日程は何か
スウェーデンの政府省庁(Regeringskansliet)は、首相と内閣を支える行政機関です。この省庁が、職員のPCでChatGPTとClaudeを遮断すると報じられています。まず、要点を3つ確認します。
- 2026年10月26日(月)から、職員のPCでChatGPTとClaudeが遮断されると報じられています。
- 承認される唯一のAIツールは、MicrosoftのCopilotです。
- 一部の職員は、省庁が内部で構築したAIプラットフォーム経由で、ChatGPTとClaudeを使い続けられると報じられています。
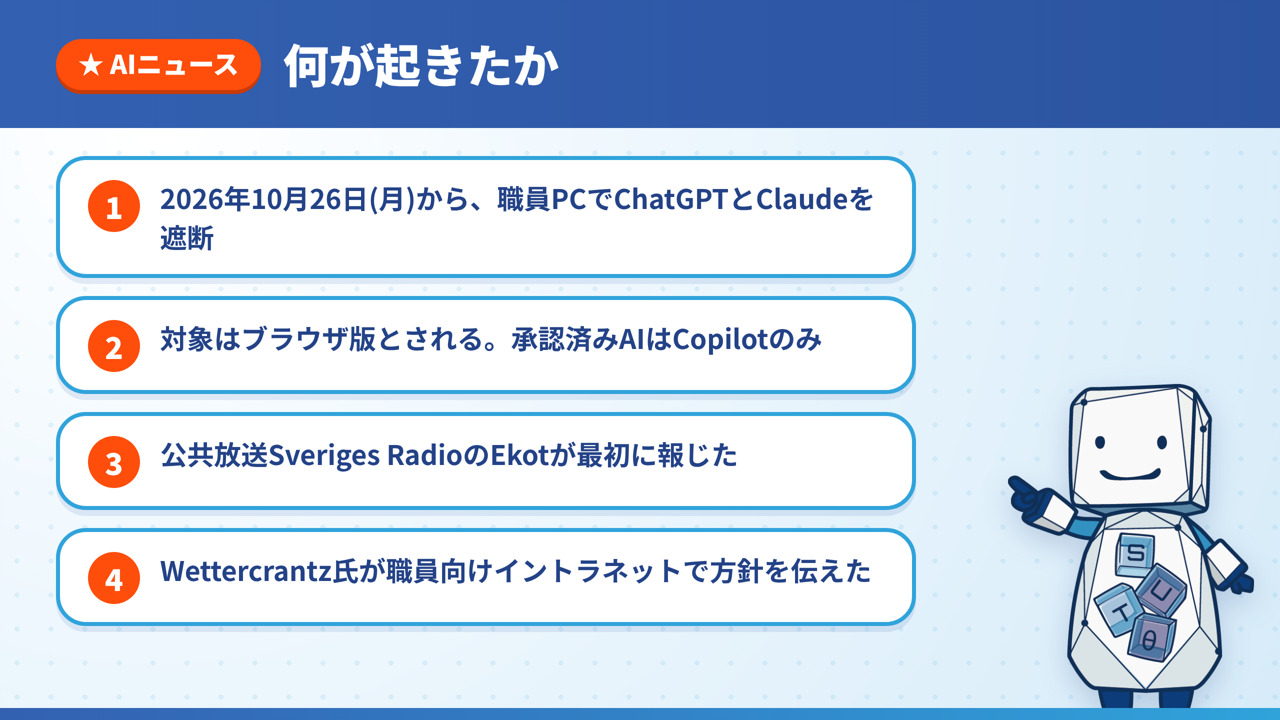
図解:遮断の開始日、対象、報道の出どころの4点
遮断の対象と日程
報じられている内容を表に整理します。
| 項目 | 報じられている内容 |
|---|---|
| 開始日 | 2026年10月26日(月) |
| 対象のAI | ChatGPT、Claude(ブラウザ版とされる) |
| 対象の端末 | 職員のPC |
| 承認済みのAI | Microsoft Copilotのみ |
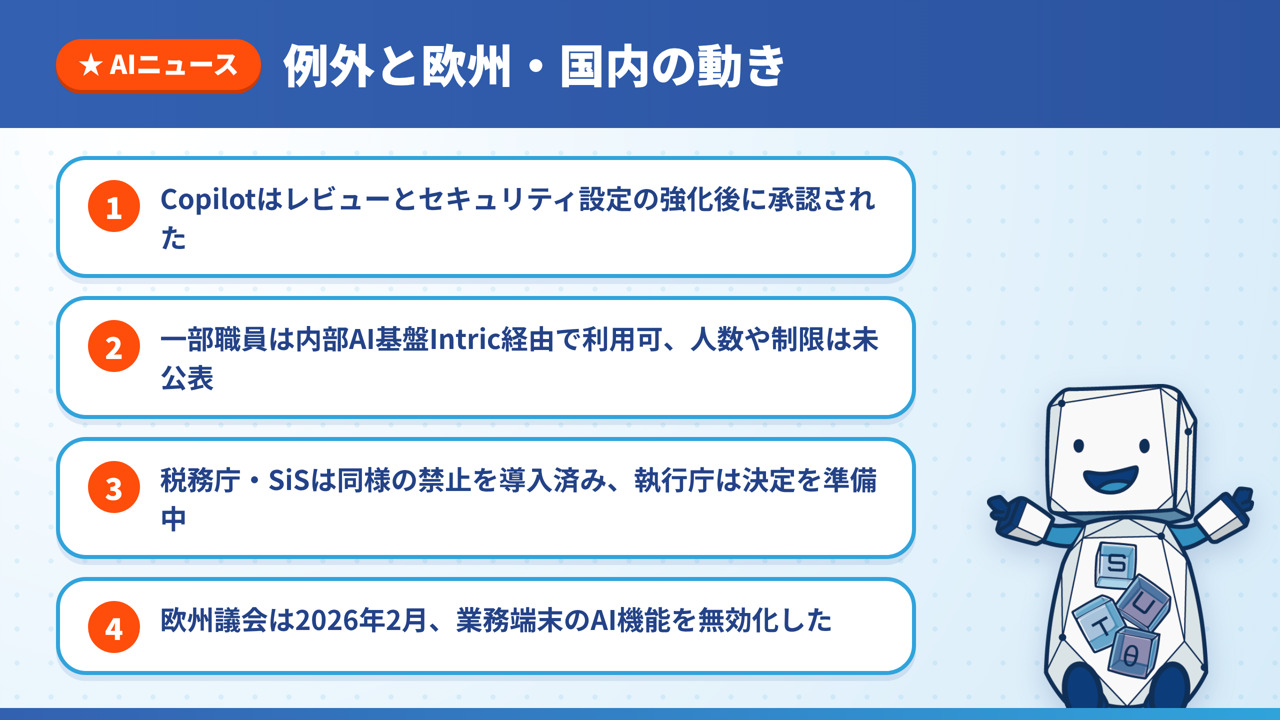
| 例外 | 一部職員は内部プラットフォーム(Intric)経由で利用可 |
省庁はSVTに電子メールで、ChatGPTとClaudeのウェブ画面が到達不能になり、他の一部のAIサービスも停止されると説明したと報じられています。「到達不能」とは、職員のPCからそのサービスのウェブ画面を開けなくなる状態を指します。
ただし、同時に停止される他のAIサービスの具体名は確認できていません。ブラウザ版を対象とすると明記したのも一部の報道だけで、デスクトップアプリなど、ブラウザ以外の形態が対象かどうかは分かりません。
報道の出どころ
この決定は、スウェーデンの公共放送Sveriges Radioの報道部門Ekotが最初に報じ、その後にSVTとDecryptが確認したと報じられています。デジタル化担当ディレクターのMikael Wettercrantz氏が、職員向けのイントラネットで方針を伝えたとされます。
「イントラネット」とは、組織の関係者だけが見られる社内向けの情報ネットワークです。今回の遮断は、法律ではなく、省庁が職員に示した社内の方針として伝えられていると読み取れます。これは解釈で、イントラネットの原文は確認できていません。
なぜChatGPTの情報漏洩リスクが論点になったのか。正式契約のないAIの問題
ここまで、遮断の対象と日程を整理しました。次に、省庁が示したとされる理由を見ていきます。
省庁が示した理由
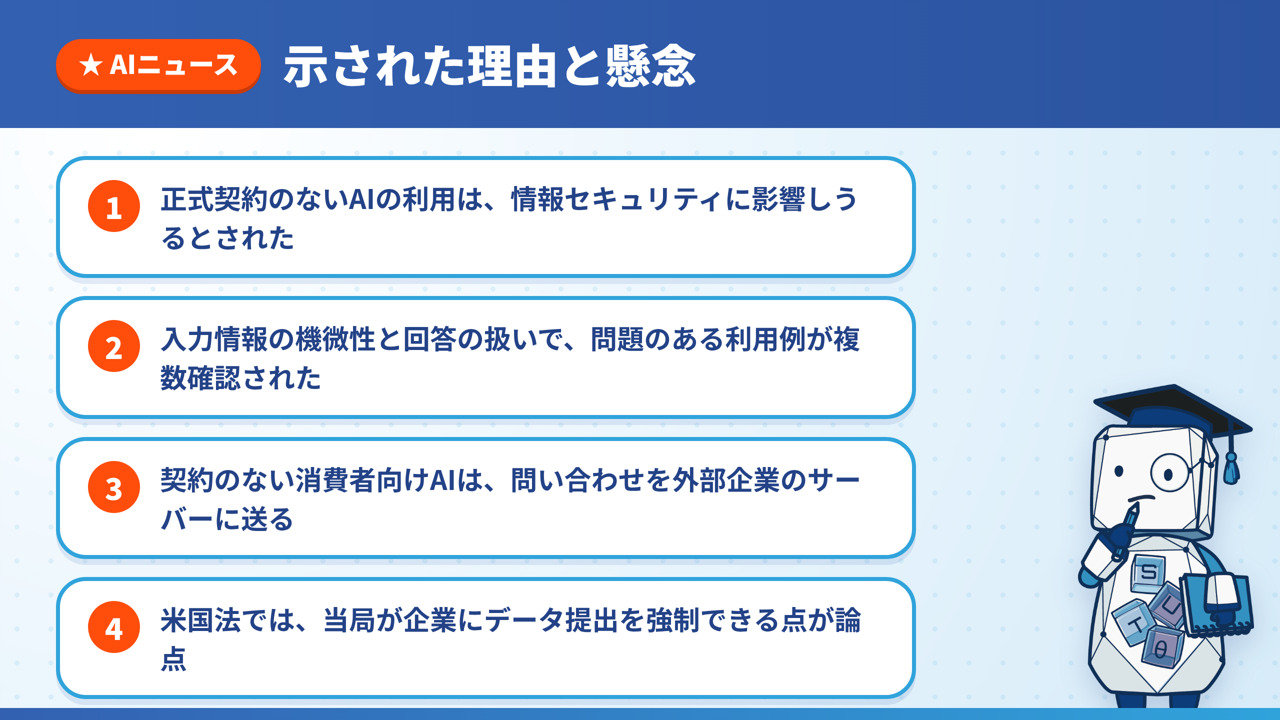
省庁は、正式な契約のないAIサービスの利用は「情報セキュリティに影響しうる」と説明したと報じられています。あわせて、オープンなAIサービスの問題のある利用例を複数確認しており、その内容は、入力された情報の機微性と、AIが生成した回答の扱いの両面にわたるとされます。
「機微性」とは、漏れたときの影響が大きい情報かどうかの度合いを指します。例えば、個人情報や、社外に出していない社内文書が該当します。
図解:省庁が示した理由と懸念の4点
消費者向けAIと正式契約とは
ここで、2つの用語を整理します。
- 消費者向けAI:個人が申し込むだけで使える形で提供されている、AIサービスを指します。
- 正式契約:組織とAIの提供会社の間で結ぶ、データの取り扱いや責任の範囲などを定めた契約を指します。
外部企業のサーバーと米国法の論点
報道では、契約のない消費者向けAIは、ユーザーの問い合わせを外部の企業のサーバーに送ると指摘されています。さらに、米国法では当局が企業にデータの提出を強制できる点も、論点として挙げられました。
つまり、職員が入力した内容は、省庁の管理が及ばない場所に渡ります。そのうえ、渡った先で第三者に提出される可能性まで含めて、リスクとして考えられていると読み取れます。これは解釈です。具体的な法律名や、実際にどの情報が提出されたかは、報じられていません。
ChatGPTの情報漏洩とのつながり
情報漏洩とは、入力した情報が、意図しない相手に渡ることを指します。省庁が「情報漏洩」という言葉を使ったかどうかは確認できておらず、報じられているのは「情報セキュリティへの影響」という説明です。
本記事では、入力した情報が管理の外に渡るリスクを、ChatGPTの情報漏洩リスクとして整理しています。
承認された Microsoft Copilot とは。ChatGPT・Claudeとの扱いの違い
ここまで、遮断の理由を整理しました。次に、唯一承認されたCopilotが、ChatGPTやClaudeとどう扱いが違ったのかを見ます。
Microsoft Copilotとは、Microsoftが提供するAIアシスタントです。今回、省庁は承認する唯一のAIツールとしてCopilotを指定し、職員にはCopilotを使うよう案内すると報じられています。
Copilotが承認された理由
Copilotは、省庁がレビューを行い、その後にセキュリティ設定を強化したうえで承認されたと報じられています。「レビュー」とは、組織が自らの基準でサービスの安全性を確認する作業を指します。ChatGPTとClaudeには、この対応が行われなかったとされます。
| AI | 省庁のレビュー | セキュリティ設定の強化 | 10月26日以降の職員PC |
|---|---|---|---|
| ChatGPT | 行われなかった | 行われなかった | 遮断(一部は内部経由) |
| Claude | 行われなかった | 行われなかった | 遮断(一部は内部経由) |
| Copilot | 行われた | 行われた | 承認 |
この表から読み取れるのは、扱いの差が、AIの性能や提供会社の名前ではなく、レビューと設定強化の有無で説明されている点です。なお、ChatGPTとClaudeが契約を結ばなかったのか、契約を拒んだのかは、資料によって表現が分かれており、確認できていません。
Claudeを組み込んだCopilotの扱い
話をややこしくする点が1つあります。Microsoftは、2026年初めにClaudeのモデルをCopilotに組み込んだと報じられています。EUでは、Anthropicのモデルは既定でオフになっており、管理者が意図して有効にする必要があるとされます。
「既定でオフ」とは、初期設定では使えない状態を指します。「管理者」とは、組織内でAIツールの利用設定を決める担当者のことです。省庁が自らのCopilot環境でClaudeを有効にしているかどうかは、明らかにされていません。
ここまで、遮断の理由と承認の違いを解説しましたが、「社員が使うAIの契約や設定を整理して、情報漏洩を防ぎたい」という方は、リベルクラフトへご相談ください。
リベルクラフトでは、AIサービスの棚卸しから、利用ルールの策定、社外にデータを出さない社内AI環境の構築までが可能です。ただ、ルールを決めるだけでなく、RAGで社内文書を参照できる環境も整えられるため、自社業務に合う安全な活用が可能。
以下のリンクからまずは詳細をチェックしてみてください。
⇨リベルクラフトへの無料相談はこちら
生成AIの情報漏洩の事例として見る、省庁が確認した問題のある利用と他機関の動き
ここまで、省庁の判断の中身を整理しました。次に、省庁が確認した問題のある利用と、他の機関の動きを、生成AIの情報漏洩に関する事例として見ていきます。
省庁が確認した問題のある利用
省庁が確認した問題のある利用例は、入力された情報の機微性と、AIが生成した回答の扱いの両面にわたるとされます。ただし、利用例の具体的な中身は、企業名や件数も含めて確認できていません。
「回答の扱い」は、AIが出した文章を確認せずに業務で使う、といった場面を含みうると考えられます。これは解釈で、報道が具体例を示しているわけではありません。
他機関の動き
省庁の遮断と並んで、他の機関の動きも報じられています。
| 機関 | 報じられている内容 |
|---|---|
| 税務庁(Skatteverket) | 消費者向けAIについて、同様の禁止を導入済み |
| 国立施設管理委員会(SiS) | 消費者向けAIについて、同様の禁止を導入済み |
| 執行庁(Kronofogden)。債務回収と裁判所命令の執行を担う機関 | 独自の決定を準備中 |
| 交通庁(Trafikverket) | 内部監査で、約10のAIサービスが「広範かつリスクの高い」形で使われていると判明 |
この表から読み取れるのは、省庁だけでなく複数の機関で、同じ時期にAIの利用への対応が進んでいる点です。
図解:例外と、欧州および国内の機関の動き
DeepSeekの制限
省庁は、今回の措置より前に、中国のAIモデルDeepSeekをすでに制限していたと報じられています。つまり、今回の遮断は、まったく新しい種類の対応ではなく、すでにあった制限の延長に位置づけられると考えられます。これは解釈です。DeepSeekの制限の時期や内容は、確認できていません。
欧州の生成AIセキュリティ懸念の流れ。イタリアの2023年の禁止から欧州議会の2026年2月まで
ここまで、スウェーデン国内の動きを見ました。次に、欧州全体の流れの中で、今回の遮断をどう位置づけられるかを整理します。
欧州の政府によるAIのデータセキュリティへの懸念は、2023年のイタリアのChatGPT禁止以降に高まってきたと報じられています。年表にすると、次のとおりです。
| 時期 | 出来事 |
|---|---|
| 2023年 | イタリアがChatGPTを禁止 |
| 2026年2月 | 欧州議会が、業務端末のAI機能を無効化 |
| 2026年10月26日 | スウェーデン政府省庁が、ChatGPTとClaudeを遮断 |
欧州議会の無効化
欧州議会は2026年2月に、データの安全性を保証できないと結論づけて、AI機能を無効化したと報じられています。無効化の対象は、ChatGPT、Claude、Copilotを含むと報じられました。別の報道では、議員と職員が使う業務用のタブレットとスマートフォンに内蔵されたAI機能が対象だったと説明されています。端末の範囲は資料によって表現が異なり、確認できていません。
スウェーデンとの違い
欧州議会はCopilotも含めて無効化しました。一方で、スウェーデンの省庁はCopilotを承認しています。同じ欧州の機関でも、線の引き方が異なります。
これは解釈ですが、欧州議会はデータの安全性を保証できないとして機能そのものを止めました。これに対し、スウェーデンの省庁は、契約とレビューの有無でAIを選別したと対比できます。
日本企業への意味。生成AIのセキュリティを契約と管理で考える(解釈)
ここまで、事実として報じられている内容を整理しました。ここからは、日本企業の担当者にとっての意味を、解釈として考えます。日本の法規制や各社の状況は、今回の報道の範囲外です。以下は、一般的な考え方として読んでください。
確認する観点を5つに分ける
今回の報道から、自社のAI利用で確認したい観点を5つに分けると、次の表のとおりです。
| 観点 | 今回の報道での対応 | 自社で確認すること |
|---|---|---|
| 契約の有無 | 正式契約のないAIが問題とされた | 利用中のAIサービスごとに、法人としての契約があるか |
| データの送信先 | 問い合わせが外部企業のサーバーに送られる | どのサービスに、どの情報が送られるか |
| レビューと設定 | Copilotはレビュー後に設定を強化 | 自社で安全性を確認し、設定した記録があるか |
| 承認済みのツール | Copilotのみ | 使ってよいAIの一覧と、入力してよい情報の範囲 |
| 例外の経路 | 内部プラットフォーム経由の利用 | 例外利用の申請と管理の方法 |
この表から読み取れるのは、論点が「AIを使うか、使わないか」ではなく、「どの契約と設定のもとで使うか」に置かれている点です。
自社で見直す5つのステップ
観点を、実際の作業にするとどうなるでしょうか。AI推進担当と情報システム担当が、次の順に進める形が考えられます。
- 利用中のAIサービスを一覧にします。担当者が各部署に聞き取り、ブラウザで使われているサービスも含めて洗い出します。
- サービスごとに、法人としての契約の有無と、入力した情報の送信先を確認します。
- 入力してよい情報と、入力してはいけない情報を分類します。個人情報や社外に出していない文書は、機微性の高い情報として扱います。
- 承認するツールを決めます。レビューを行い、設定を強化した記録を残します。
- 例外の利用を、申請制にします。承認の対象と、定期的な見直しの時期もあわせて決めます。
最初の洗い出しは、1か月ほどを目安に期限を決めると進めやすいと考えられます。
内部プラットフォーム経由という選択肢
SVTは、職員がIntricというプラットフォーム経由で、ChatGPTとClaudeの言語モデルを使い続けられると報じています。Intricは、省庁の内部で構築され、各省庁で使われているとされます。
これは解釈ですが、自社で管理する窓口を通して外部のモデルを使う形は、「承認された経路をつくる」選択肢の1つと考えられます。ただし、同じ安全性が得られるかどうかは、今回の報道から判断できません。
ChatGPTの情報漏洩をめぐる誤解の整理。全面禁止ではない点を確認
ここまで、日本企業への意味を考えました。次に、今回の報道から生まれやすい誤解を、3つに分けて整理します。
「AIの全面禁止」ではない
遮断の対象は、ChatGPTとClaudeです。Copilotは承認されており、一部の職員は内部プラットフォーム経由でChatGPTとClaudeも使い続けられます。全職員が使えなくなる決定でも、AIの利用そのものを止める決定でもないと考えられます。
「ChatGPTとClaudeが危険と認定された」わけではない
報じられている理由は、正式契約のない利用が情報セキュリティに影響しうる点と、省庁がレビューと設定強化を行わなかった点です。製品そのものの安全性を評価した結果である、という報道は、今回の範囲では確認できていません。
「契約があれば情報漏洩は起きない」わけではない
これは解釈です。欧州議会は、Copilotを含めて機能を無効化しました。承認されたCopilotでも、組織によっては、データの安全性を保証できないと判断されうるということです。契約はリスクを減らす条件の1つであり、それだけで解決する話ではないと考えられます。
ChatGPT・Claude遮断の報道で、まだ確認できていないこと
ここまで、報道の内容を整理しました。最後に、確認できていない点をまとめます。今回の資料は、すべて二次的な報道記事です。
- 省庁の公式発表そのもの、およびSveriges RadioやSVTの元記事の本文は、確認できていません。
- 内部プラットフォーム経由でChatGPTとClaudeを使える職員の人数と、適用される制限は、明らかにされていません。
- 省庁のCopilot環境で、Claudeのモデルが有効になっているかどうかは、確認できていません。
- ChatGPTとClaudeが契約を結ばなかったのか、契約を拒んだのかは、資料によって表現が食い違っています。
- 遮断がブラウザ版だけなのか、デスクトップアプリなども含むのかは、確認できていません。
- 執行庁の決定の内容と時期、遮断の期限や見直しの条件、違反時の扱いは、確認できていません。
- OpenAI、Anthropic、Microsoftの各社のコメントは、確認できていません。
- 同時に停止される、その他の一部のAIサービスの具体名は、確認できていません。
まとめ
本記事の要点は、次の5つです。
- スウェーデン政府の省庁が、2026年10月26日(月)から、職員のPCでChatGPTとClaudeを遮断し、承認するAIをCopilotだけにすると報じられています。
- 理由として示されたのは、正式契約のないAIの利用が情報セキュリティに影響しうる点です。契約のない消費者向けAIは、問い合わせを外部企業のサーバーに送り、米国法で当局が提出を強制できる点も論点とされました。
- Copilotは、省庁のレビューとセキュリティ設定の強化を経て承認されました。一部の職員は、内部プラットフォーム経由でChatGPTとClaudeを使い続けられます。
- 税務庁、国立施設管理委員会、執行庁、交通庁、欧州議会の動きも報じられており、欧州ではイタリアの2023年の禁止以降、AIのデータセキュリティへの懸念が高まっています。
- 日本企業にとっての要点は、解釈として、「どの契約と設定のもとでAIを使うか」を整理することです。一次資料は確認できていないため、今後の発表で内容が変わる可能性があります。
生成AIの情報漏洩対策と社内AI環境の相談は「リベルクラフト」
ChatGPTなどの生成AIを業務で使うとき、どの契約で使えばよいのか、どの情報なら入力してよいのかは、判断に迷う場面が多いものです。
リベルクラフトでは、AIサービスの棚卸しと利用ルールの策定から、社外にデータを出さない社内AI環境の構築、社内文書を参照して回答するRAGの仕組みづくりまでを、一貫して支援しています。
- 利用中のAIサービスの契約と設定を整理して、情報漏洩のリスクを下げたい
- 顧客情報や設計情報のような機密情報も、社内に閉じた環境でAIに扱わせたい
- 承認するAIと、例外の利用を管理する、社内のルールをつくりたい
という方は、リベルクラフトへお気軽にご相談ください。
⇨リベルクラフトへの無料相談はこちら
AI・データの実務スキルを、ご自身で身につけたい方には、現場を知る講師のフィードバックを受けながら学べる Craft College もあります。
⇨Craft Collegeの詳細はこちら
参考情報
本記事は、次の報道記事の内容をもとに、まとめています。
この記事を書いた人
慶應義塾大学で金融工学を専攻。 卒業後はスタートアップのデータサイエンティストとして、AI・データ活用コンサルティング事業などに従事。 その後、株式会社セブン&アイ・ホールディングスにて、小売・物流事業におけるAI・データ活用の推進に貢献。 株式会社リベルクラフトを設立し、AIやデータサイエンスなどデータ活用領域に関する受託開発・コンサルティングや法人向けトレーニング、教育事業を展開。