シャドーITとは?生成AIで広がるシャドーAIの実態と、禁止せずに吸収する5つの手順
「社員が会社の知らない生成AIを業務で使っているようだが、実態がつかめない」「いっそ全面禁止にすべきか迷っている」という方も多いでしょう。会社が許可していないIT機器やクラウドサービスを業務に使う「シャドーIT」は以前からある問題ですが、生成AIの登場で「シャドーAI」として急速に広がっています。
しかし、禁止を強めるだけでは利用は止まらず、個人のスマートフォンや個人アカウントに移って、会社から見えなくなるだけです。見えない利用は、事故が起きても気づくのが遅れます。
そこで本記事では、
- 公的資料にもとづくシャドーITの定義と、生成AIで起きているシャドーAIの実態
- 公表された事例と、一律禁止がかえってシャドーAIを増やす理由
- AIの利用実態を把握する方法と、公式の代替手段とルールで吸収する5つの手順
についてわかりやすく解説します。社内の生成AI利用を管理する立場にある情報システム・セキュリティ・DX推進のご担当者は、ぜひ最後までご覧ください。
「社員の無断利用をやめさせるより、安全に使える公式の生成AI環境を早く用意したい」という方は、リベルクラフトへご相談ください。
⇨リベルクラフトへの無料相談はこちら
シャドーITとは。公的資料での定義と該当する例
シャドーITとは、組織が許可していないIT機器・ソフトウェア・クラウドサービスを、従業員が業務に使うことを指します。まずは公的資料の定義と、どのような利用が該当するのかを確認します。
総務省とデジタル庁の資料にみるシャドーITの定義
総務省の「テレワークセキュリティガイドライン(第5版)」は、許可していないハードウェアやソフトウェア、クラウドサービス等が勝手に利用される状態を「いわゆるシャドーIT」と呼び、管理者がセキュリティ統制を行えなくなるため情報漏えいのリスクが増えると説明しています。
政府機関向けの資料にも同じ趣旨の記述があります。デジタル社会推進会議幹事会の「ChatGPT等の生成AIの業務利用に関する申合せ(第2版)」は、組織の承認を得ずに職員がクラウドサービスを使うことを「いわゆるシャドーIT」と呼び、誰がどう使っているかを管理できなくなるため要機密情報の漏えいリスクを高めるとしています。この申合せは、2025年2月に同幹事会の事務局(デジタル庁)が各府省庁へ出した注意喚起でも引用されました。
参照:DeepSeek等の生成AIの業務利用に関する注意喚起(事務連絡)|デジタル社会推進会議幹事会事務局
2つの資料はいずれも、問題の中心を「ツールそのものの危険性」ではなく「組織が利用を把握・管理できないこと」に置いています。
シャドーITになりやすいツールとBYODとの違い
シャドーITになりやすいのは、個人でもすぐに使い始められるサービスや機器です。代表的な例を整理すると次のとおりです。
| 種類 | 例 | よくある動機 |
|---|---|---|
| クラウドストレージ | 個人契約のオンラインストレージ | 大きなファイルを社外とすぐ共有したい |
| コミュニケーション | 個人のチャットアプリ・フリーメール | 取引先との連絡を手早く済ませたい |
| 端末・記録媒体 | 私物のスマートフォン・PC・USBメモリ | 自宅や外出先でも作業したい |
| 生成AI | 個人アカウントの対話型AI・翻訳・要約サービス | 文章作成や集計を早く終わらせたい |
この表から分かるのは、どの例も「業務を早く進めたい」という前向きな動機から始まっていることです。悪意による持ち出しとは性質が違うため、罰則だけでは減りにくいという特徴があります。
混同されやすい言葉に、BYOD(Bring Your Own Device)があります。BYODは、会社がルールを定めたうえで私物端末の業務利用を認める仕組みです。私物端末を使う点は同じでも、会社が利用を把握し承認しているかどうかが、BYODとシャドーITを分けます。
シャドーITを放置すると何が起きるか
シャドーITを放置すると、主に次のような問題が起きます。
- 業務情報が会社の管理外のサービスに保存され、流出しても気づけない
- 個人アカウントが乗っ取られると、保存された業務データや履歴がまとめて第三者に見られる
- 退職や異動のときに、データの回収やアクセスの停止ができない
- 事故が起きても、ログが会社に残っていないため影響範囲を特定できない
生成AIに特有のリスクまで含めた全体像は、生成AIで発生する7つのセキュリティリスク。すぐにできる対策と技術的な防止策を解説で整理しています。
生成AIで起きている「シャドーAI」とは
シャドーITの定義を押さえたところで、同じことが生成AIでどのように起きているのかを見ていきます。
シャドーAI(野良AI)の意味
シャドーAIとは、組織が許可していない生成AIサービスを、従業員が業務に使うことを指します。社内では「野良AI」と呼ばれることもあります。
IPA(情報処理推進機構)は「情報セキュリティ10大脅威 2026」の組織編で、「AIの利用をめぐるサイバーリスク」を3位に初めて選びました。その解説書では、従業員が個人的に使っているAIサービスを業務に使うことを「シャドーAI」と呼び、職場が個人アカウントによるAIの業務利用を認識できないこと自体をリスクとして挙げています。
参照:情報セキュリティ10大脅威 2026|IPA、情報セキュリティ10大脅威 2026 解説書[組織編]|IPA
シャドーITとシャドーAIで何が変わったか
シャドーAIはシャドーITの一種ですが、生成AIならではの性質によって、管理がさらに難しくなっています。
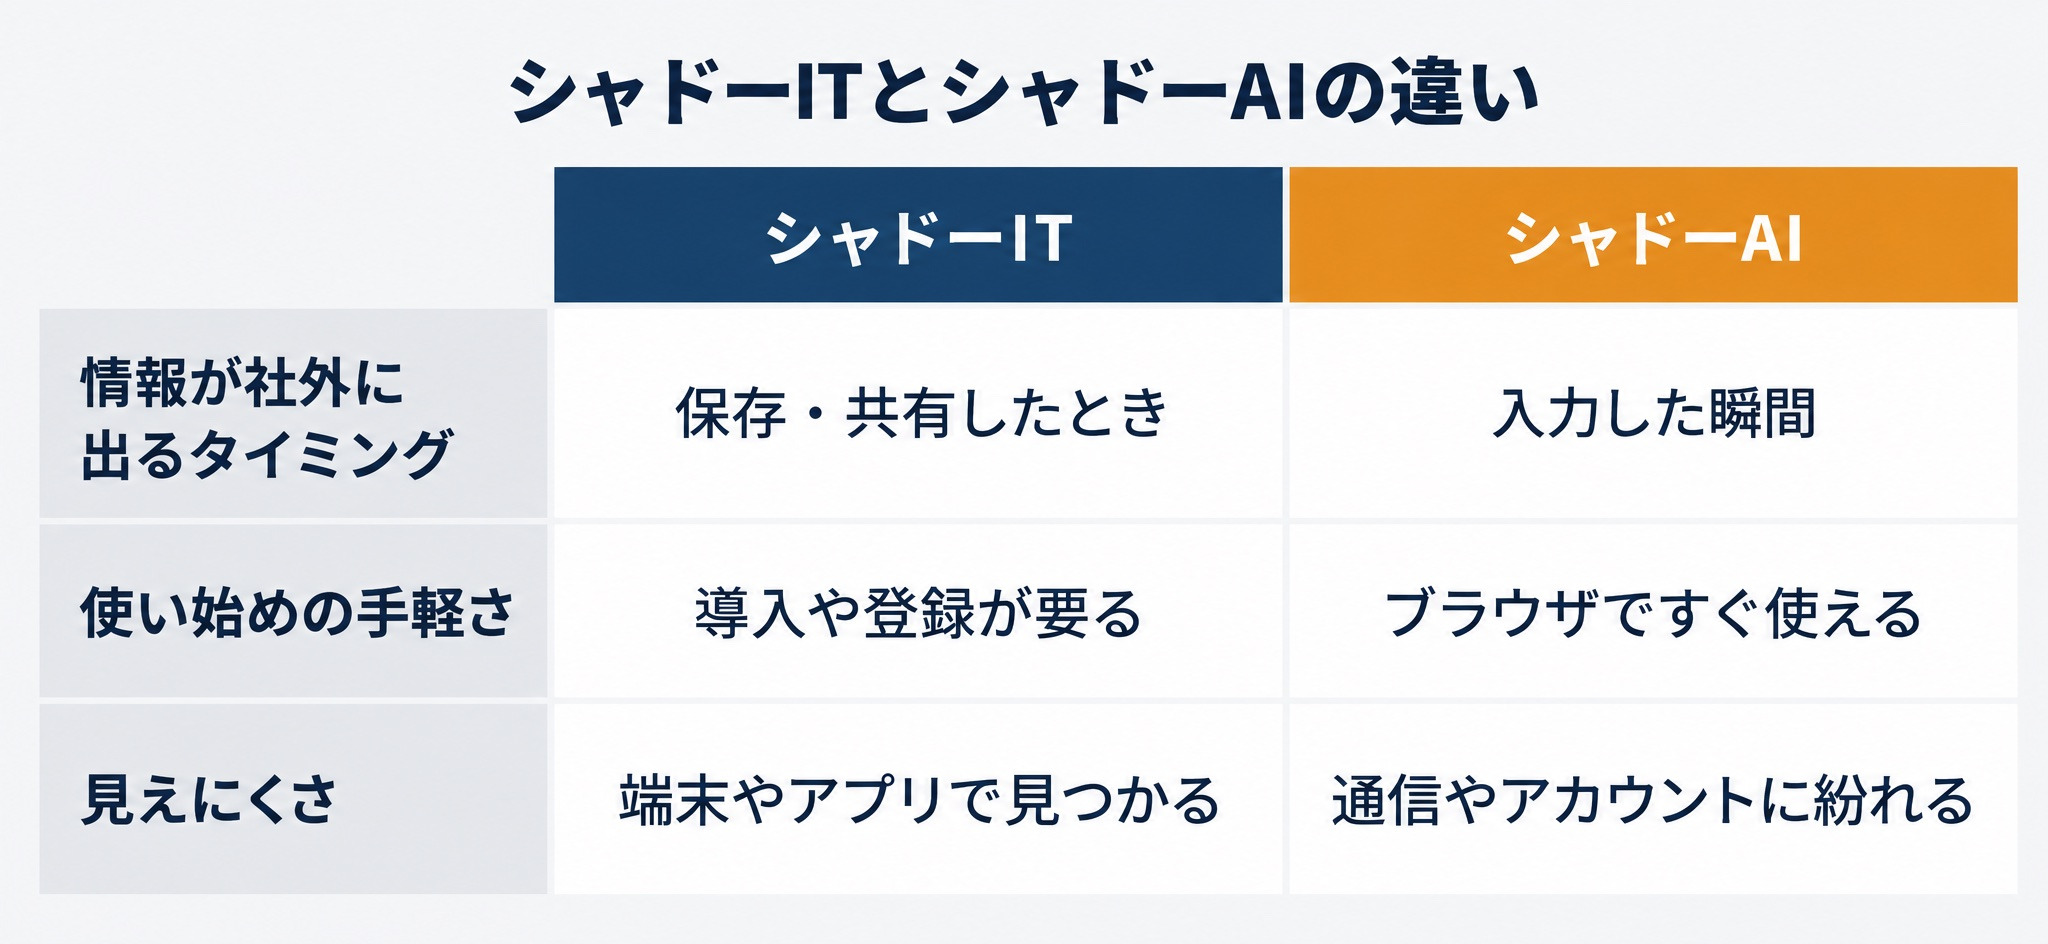
1つ目は、情報が社外に出るタイミングです。生成AIでは、プロンプトに貼り付けて送信した時点で内容が外部のサービスに渡り、その扱いはサービスの契約や設定によって変わります。この仕組みは生成AIで情報漏洩は起こるのかで詳しく解説しています。
2つ目は、使い始めの手軽さです。生成AIはソフトウェアをインストールしなくても、ブラウザと個人のメールアドレスだけで使えます。私物のスマートフォンで使われると、会社のネットワークを通らないため痕跡も残りません。
3つ目は、会社が承認したサービスの中にもAIが入り込んでいることです。契約済みの業務用SaaSに生成AI機能が追加されると、新しいツールを入れていなくても、承認していないAI機能が使われる状態が生まれます。
数字で見るシャドーAIの実態
シャドーAIの性質が分かったところで、生成AIの無断利用がどこまで広がっているのかを調査データで確認します。
国内では生成AIの業務利用が方針づくりより先に進んでいる
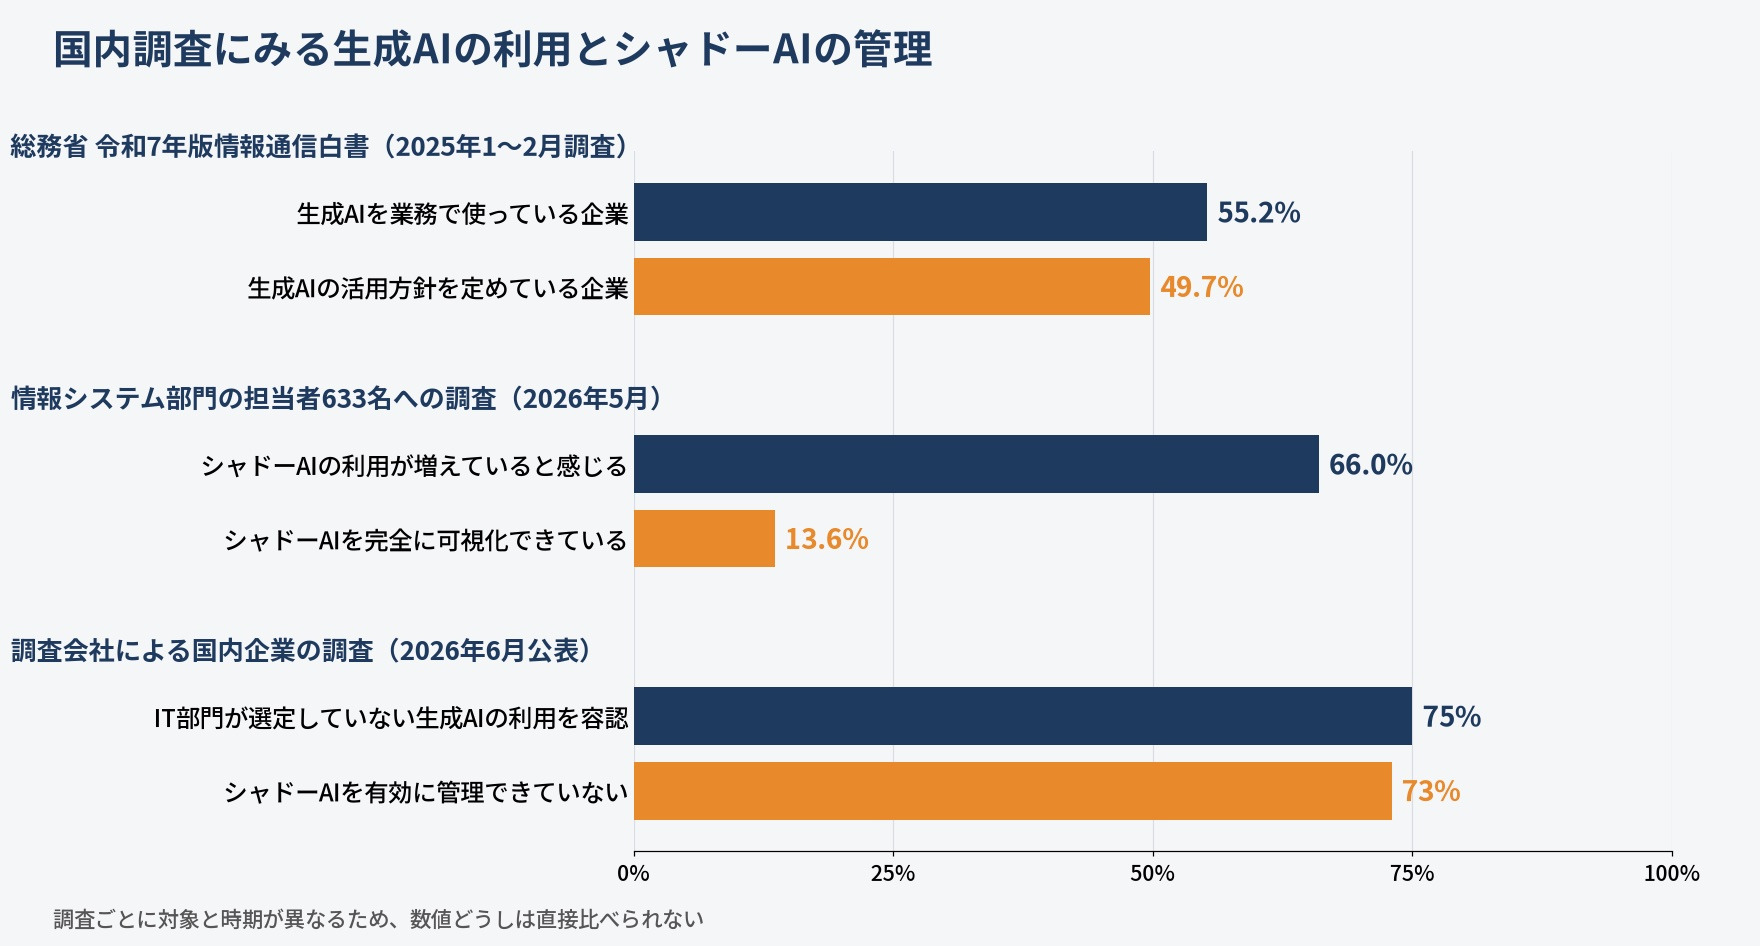
総務省の令和7年版情報通信白書によると、何らかの業務で生成AIを使っている日本企業は55.2%でした。一方、生成AIの活用方針を定めている企業は49.7%で、中小企業では方針を明確に定めていない企業が約半数にのぼります。調査は2025年1〜2月に、日本企業の管理職以上515人を対象に行われたものです。
参照:令和7年版 情報通信白書(企業におけるAI利用の現状)|総務省
方針がないまま利用が進めば、社員はそれぞれの判断でツールを選ぶため、シャドーAIが生まれやすくなります。
情報システム部門の多くがシャドーAIを把握しきれていない
管理する側の実感も調査で示されています。freeeが2026年5月に情報システム部門の担当者633名に行った調査では、66.0%が2025年より2026年のほうがシャドーAIの利用が増えていると感じていました。シャドーAIを「完全に可視化できている」と答えたのは13.6%にとどまります。なお、この調査はIT管理製品を提供する企業によるものです。
ガートナージャパンが2026年6月に公表した調査でも、IT部門が選定していない生成AIのユーザー部門での利用を、何らかの形で容認している日本企業は75%でした。一方で、シャドーAIを有効に管理できていない企業は73%にのぼります。
参照:ガートナージャパンのプレスリリース(2026年6月18日)
海外では個人アカウントでの利用が縮小しつつも続いている
海外の調査でも傾向は同じです。主なデータを一覧にまとめます。
| 調査 | 数値 | 対象・時期 |
|---|---|---|
| Microsoft・LinkedIn「Work Trend Index 2024」 | AI利用者の78%が自分のAIツールを職場に持ち込んでいる | 31か国の知識労働者31,000人・2024年2〜3月 |
| Netskope「Cloud and Threat Report: Generative AI 2025」 | 生成AI利用者の72%が個人アカウントを利用 | 3,500社超の利用データ・2025年2月まで |
| Netskope「Cloud and Threat Report: 2026」 | 個人AIアプリの利用は47%に低下、組織管理のアカウントは62%に上昇 | 利用データ・2025年10月まで |
| Gartner(2025年11月発表) | 2030年までに40%超の企業がシャドーAIに起因するセキュリティやコンプライアンスのインシデントを経験すると予測 | セキュリティ責任者302人の調査などに基づく予測 |
この表から読み取れるのは、組織が管理するアカウントが広がると個人アカウントの割合は下がる一方で、なお半数近くの利用者が個人のAIを使い続けている、ということです。
参照:2024 Work Trend Indexの発表|Microsoft、Cloud and Threat Report: Generative AI 2025|Netskope、Cloud and Threat Report: 2026|Netskope、Gartnerのプレスリリース(2025年11月19日)
公表されたシャドーAIの事例
数字の裏で実際に何が起きたのかを、公表された3つの事例で確認します。
RIZAP:個人で使う生成AIに顧客情報をアップロード(2026年)
RIZAP株式会社は2026年9月3日、健康経営・保険者事業部の社員が特定保健指導管理システムのデータを集計する作業中に、個人で使っている外部の生成AIサービスへ顧客データをアップロードしたと公表しました。対象には、保険証の記号番号、氏名、生年月日、性別に加え、疾患情報などの要配慮個人情報が含まれていました。
同社は個人情報保護委員会へ報告し、チャット履歴の削除、未許可の生成AI利用の禁止、アクセス権限の見直しなどを進めるとしています。RIZAPの発表に人数の記載はありませんが、日経クロステックによると、委託元の全国土木建築国民健康保険組合は1万9,996人分の情報が入力されたと公表しました。同記事では、作業した社員自身が送信に気づいて申告したことで発覚したと報じられています。
参照:当社における外部生成AIサービスへのお客様情報の誤ったアップロードに関するお詫びとお知らせ|RIZAP、RIZAPで「シャドーAI」、社員が顧客情報を誤投入|日経クロステック
Samsung電子:入力による流出から全面禁止、社内向けAIへ(2023年)
韓国のSamsung電子では2023年3月、半導体部門でChatGPTの利用を認めた直後に、ソースコード2件と社内会議の文字起こし1件が入力されたと報じられました。同社は入力量の制限を経て、2023年5月1日に社用端末での生成AI利用を禁止する方針を社内に通知し、社内ツールを作る考えも示したと報じられています。
同年11月には、自社開発の生成AI「Samsung Gauss」を発表し、社内の生産性向上に使っていると説明しました。「利用を認める、事故が起きる、全面禁止する、社内向けのAIを用意する」という順に対応が進んだ例です。
参照:PC Watch(2023年4月4日)、Fortune(2023年5月2日)、Gizmochina(2023年11月8日)
米国連邦議会下院:未承認クラウドへの流出を理由にCopilotを禁止(2024年)
米国連邦議会下院では2024年3月、事務総長室が職員によるMicrosoft Copilotの利用を禁止しました。理由は、下院のサイバーセキュリティ部門が、下院が承認していないクラウドサービスへデータが漏れるおそれがあると判断したためです。
一方でChatGPTは、2023年6月から有料版に限り、機微な情報を入力しないなどの条件付きで認めていました。承認した手段だけを条件付きで許す運用の例です。
参照:The Register(2024年4月1日)、Decrypt(2023年6月)
3つの事例に共通すること
3つの事例からは、次の共通点が読み取れます。
- 入力した本人に悪意はなく、業務を早く進めるための利用だった
- 問題の中心は、組織が承認していない、または管理できないサービスにデータが渡ったことだった
- どの組織も禁止だけで終わらせず、許可する範囲の整理や社内向けの手段づくりに進んでいる
シャドーITを一律禁止すると、かえってシャドーAIが増える理由
事例では、禁止のあとに許可の範囲や社内の手段が用意されていました。ここでは、なぜ禁止だけでは足りないのかを整理します。
禁止しても業務の必要は消えない
AWSは生成AIのセキュリティに関するホワイトペーパーで、組織が生成AIを全面的に禁止したり導入が遅れたりすると、従業員は一般消費者向けのアプリを使う方法を見つけると指摘しています。そのうえで、承認済みのツールを提供することと、利用状況を観測できる仕組みを整えることを勧めています。
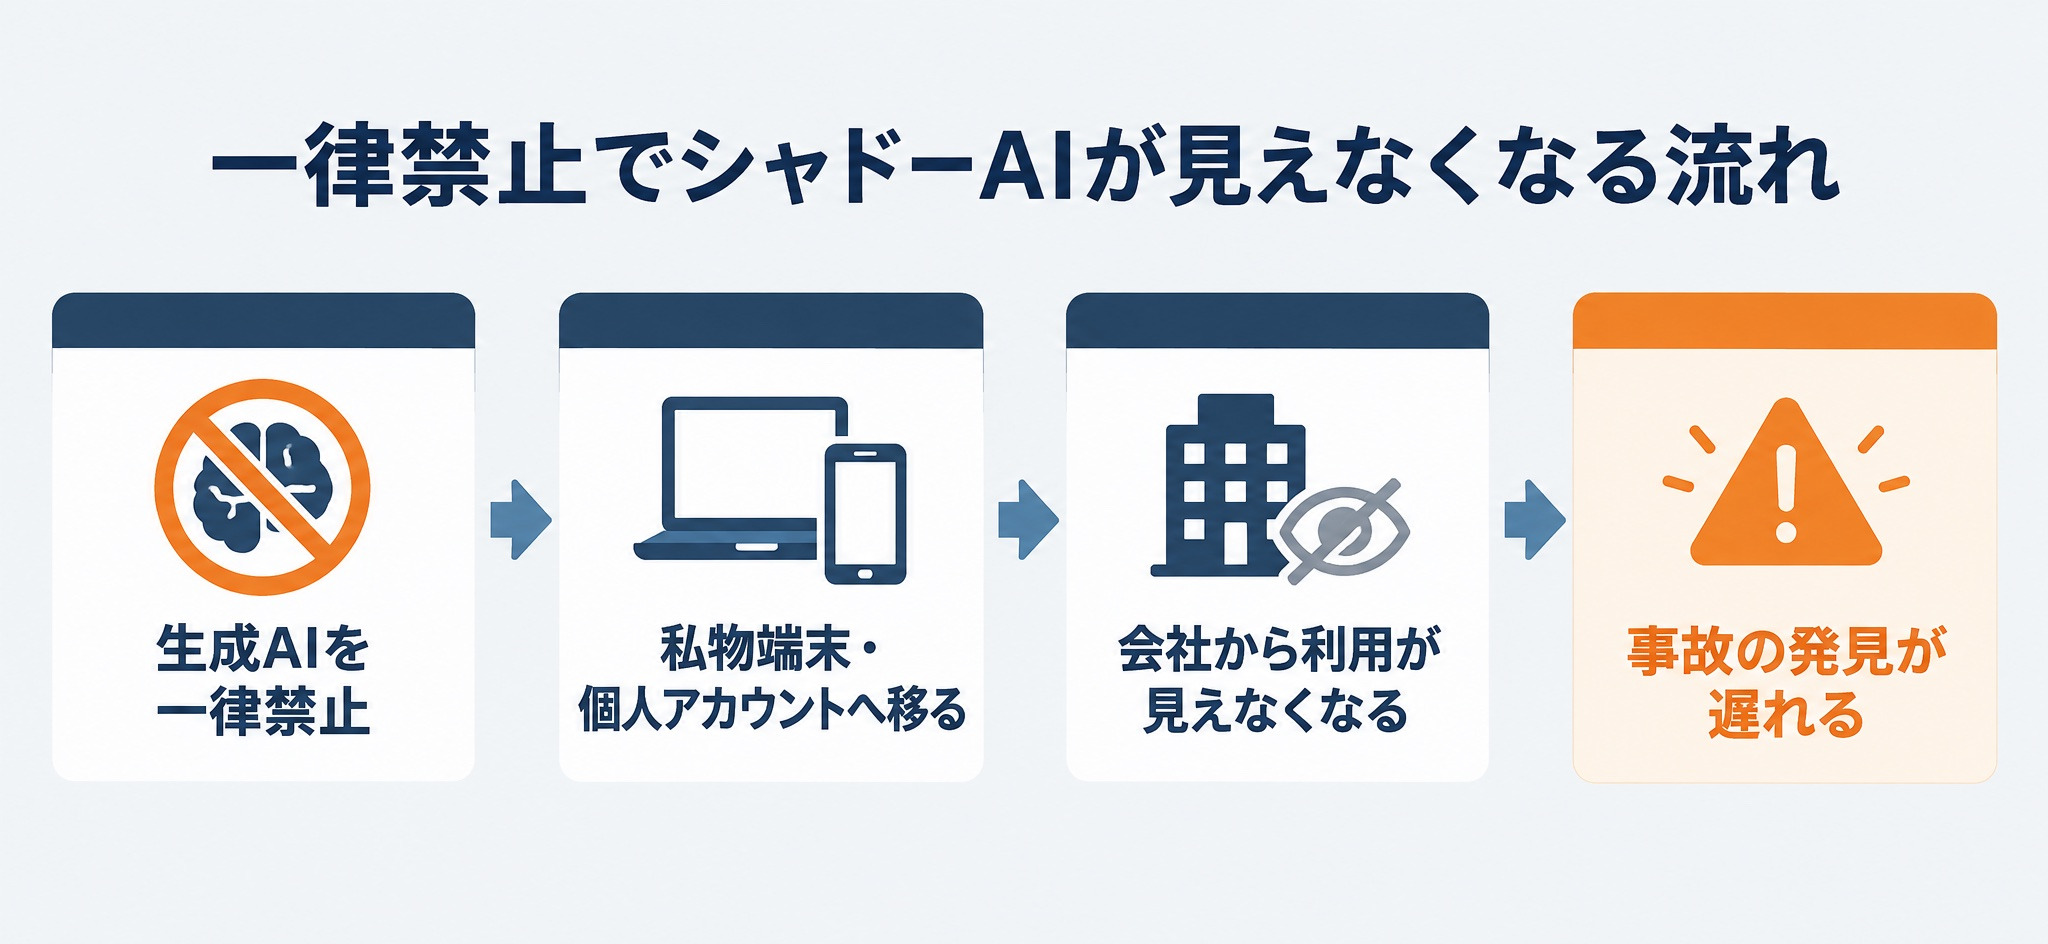
禁止すると利用が見えなくなる
会社のネットワークで生成AIのサイトを遮断しても、私物のスマートフォンと個人アカウントを使えば利用は続けられます。その場合、会社には通信の記録も利用履歴も残りません。禁止の前は見えていた利用が、禁止の後には見えなくなるわけです。
見えない利用は、事故が起きても発見が遅れます。RIZAPの事例は本人の申告で発覚しましたが、申告すると厳しく処分される雰囲気の職場では、本人が気づいても黙ってしまうおそれがあります。
公的資料も「安全な代わりを用意する」方向を示している
経済産業省と総務省の「AI事業者ガイドライン(第1.2版)」の別添は、ルールが未整備だと従業員が企業の管理の外で個人向けの生成AIを業務に使うおそれがあると指摘し、機密情報を扱う場合はビジネス利用向けのサービスを代わりに使うよう推奨しています。
IPAの10大脅威2026の解説書も、未許可のAIサービス利用の禁止と並べて「シャドーAI回避のため、AIサービス利用の検討」を経営者層の対策に挙げています。シャドーIT対策は、禁止に加えて、安全に使える公式の手段を組織が用意する方向に進んでいます。
ここまでシャドーITとシャドーAIが一律禁止では減らない理由を解説しましたが、「禁止ではなく、社員が安心して使える公式の生成AI環境を早く用意したい」という方は、リベルクラフトへご相談ください。
リベルクラフトでは、業務で使う生成AI環境の設計から構築までを支援しています。法人プランを配るだけでなく、機密情報を扱う業務向けに、社外へデータを出さない閉域・ローカルのAI環境や、社内文書を参照して回答するRAGの仕組みまで組めるため、シャドーAIに流れていた業務を公式の手段に移すことが可能です。
以下のリンクからまずは詳細をチェックしてみてください。
⇨リベルクラフトへの無料相談はこちら
シャドーAIの利用実態を把握する4つの方法(ログ・アンケート・CASB)
禁止ではなく吸収するには、まず社内で何がどれくらい使われているのかを知る必要があります。費用をかけずに始められる順に、4つの方法を紹介します。
1. 経費精算と請求書から有料サービスを洗い出す
最初に確認しやすいのが、経費精算と法人カードの明細です。生成AIの有料プランを個人で契約し、経費として申請しているケースは、明細にサービス名が残ります。経理部門に協力してもらい、直近数か月分をサービス名で検索するだけで、部署ごとの利用の偏りが見えてきます。無料プランの利用はここには現れない点に注意が必要です。
2. 既存のログと管理画面を確認する
次に、すでにある仕組みのログを確認します。社内ネットワークの出口にあるプロキシやファイアウォール、DNSの記録からは、生成AIサービスのドメインへの通信があるかどうかが分かります。
また、社員のログインをまとめて管理するIdP(IDプロバイダー)やグループウェアの管理画面で、業務アカウントを使って外部アプリにログインした記録や連携の一覧を確認できる製品もあります。業務アカウントで登録されたAIサービスを見つける手がかりになります。
3. 匿名アンケートで用途と不満を聞く
ログで分かるのは「どこに通信したか」までで、「何のために使ったか」は分かりません。そこで、処分の対象にしないことを明示したうえで、匿名のアンケートを行います。質問は、使っているサービス、使っている業務、入力している情報の種類、公式の手段ではできないことの4点に絞ると、回答の負担が軽くなります。
アンケートの結果は、私物端末での利用のようにログでは見えない部分を補い、どの用途から公式の手段を用意するかを決める材料になります。
4. CASBなどで継続的に可視化する
1〜3で全体像がつかめたら、継続的に見る仕組みを検討します。CASB(Cloud Access Security Broker)とは、社員とクラウドサービスの間の通信を監視し、どのサービスがどのアカウントで使われているかを可視化・制御する仕組みです。Web通信を検査するSWG(Secure Web Gateway)や、機密情報の送信を検知するDLP(Data Loss Prevention)と組み合わせて使われます。
それぞれの方法で見えるものと見えないものを整理します。
| 方法 | 見えるもの | 見えないもの | 始めやすさ |
|---|---|---|---|
| 経費・請求の確認 | 有料プランの契約とサービス名 | 無料プランの利用、入力した内容 | 既存の明細で今日から始められる |
| 既存ログ・管理画面 | 社内ネットワークからの通信先、業務アカウントでの連携 | 私物端末からの利用、入力した内容 | 既存の機器の設定確認で始められる |
| 匿名アンケート | 用途、入力している情報の種類、不満 | 回答しなかった人の利用 | 数日で実施できる |
| CASB・SWG・DLP | 管理下の端末からの継続的な利用状況、機密情報の送信 | 管理外の私物端末からの利用 | 製品の選定と導入が必要 |
この表から分かるのは、どの方法にも見えない範囲が残り、特に私物端末からの利用はどの仕組みでも捉えきれないということです。そのため、把握と並行して、社員が私物端末を使う理由そのものをなくす必要があります。
シャドーAIを禁止ではなく公式の代替手段とルールで吸収する5つの手順
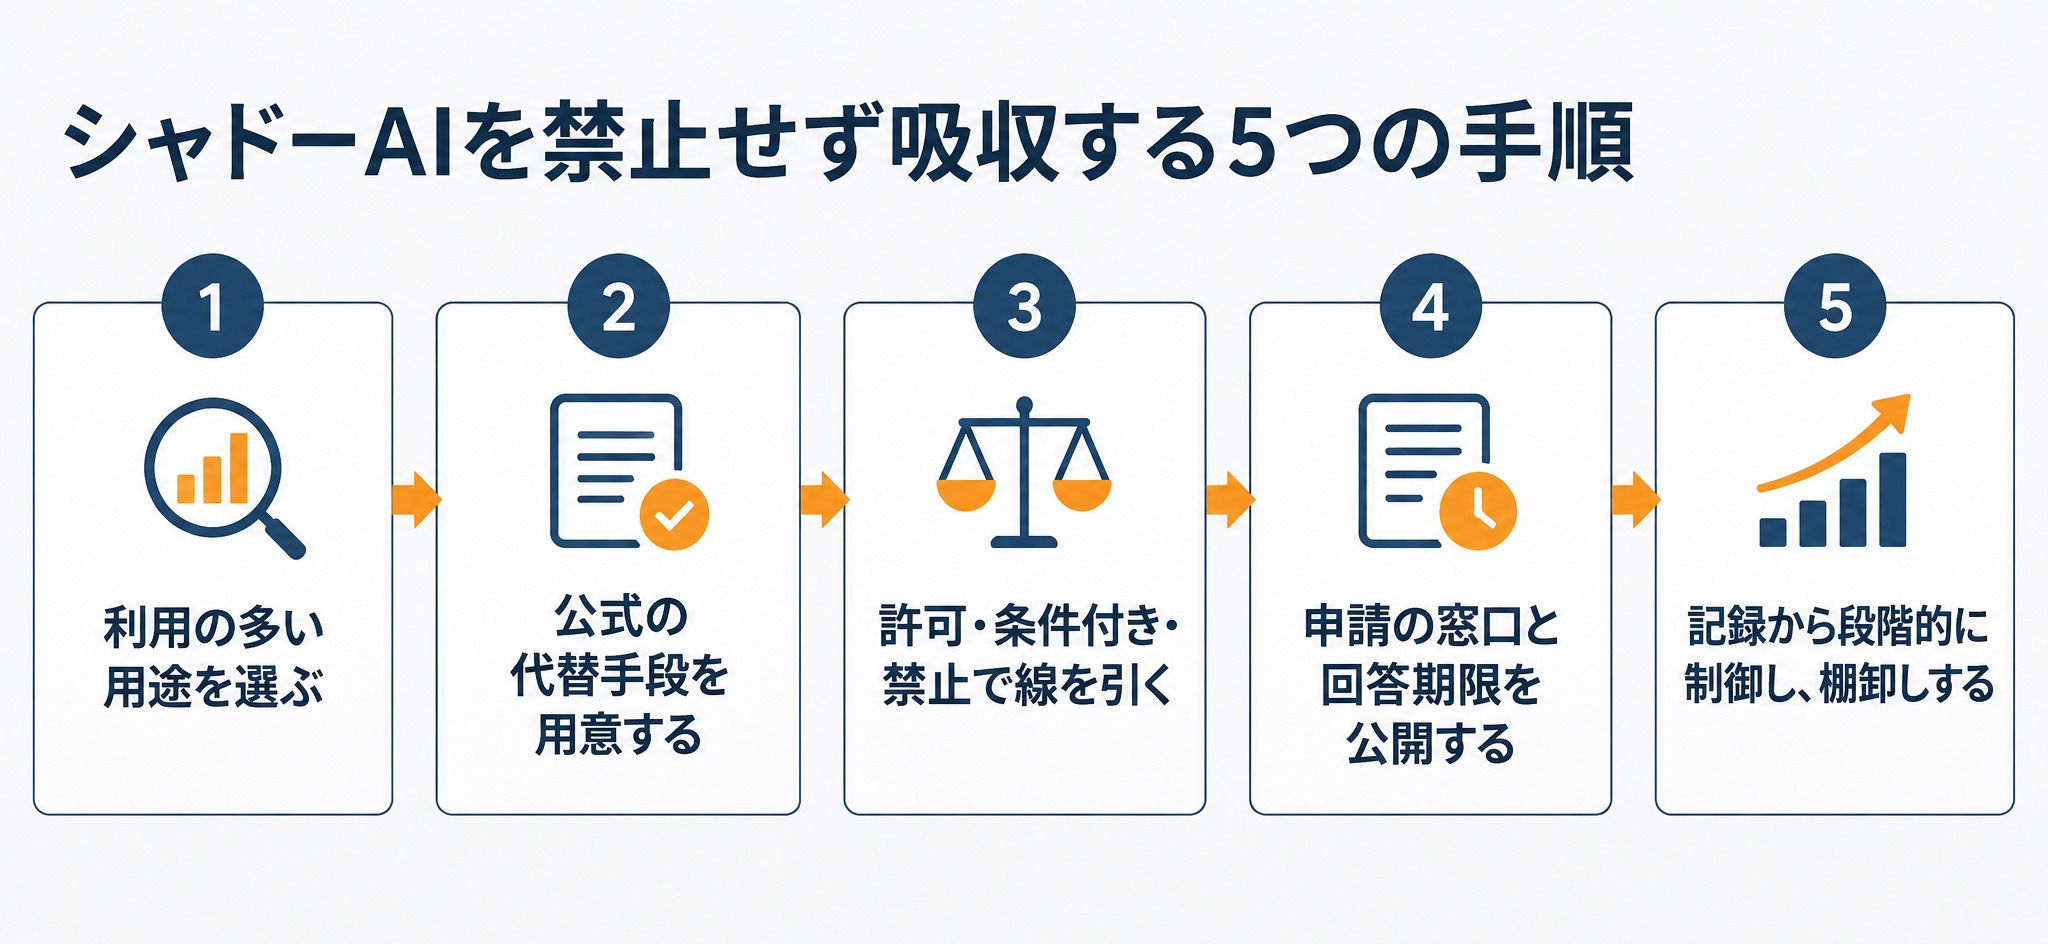
実態が見えたら、次はシャドーAIとして行われていた利用を公式の手段に移していきます。情報システム部門を中心に、次の順で進めます。
手順1. 把握した実態から、利用の多い用途を選ぶ
情報システム部門が、前の章のアンケートとログの結果を集計し、利用の多い用途を上位からいくつか選びます。用途は、例えば「メール文案の作成」「議事録の要約」「表データの集計」のように、現場が使っている業務の言葉で一覧に書き出します。すべての用途に一度に対応しようとせず、利用者の多い用途から公式の手段を用意するほうが、シャドーAIを早く減らせます。
手順2. 公式の代替手段を用意する
選んだ用途に対して、情報システム部門が公式に使えるサービスを用意します。法人向けのプランを選ぶときは、少なくとも次の3点を契約書と管理画面で確認します。
- 入力したデータがAIの学習に使われない契約になっているか
- 会社のIdPと連携したシングルサインオン(SSO)で、業務アカウントだけに利用を限れるか
- 管理者が利用履歴を確認できるか
個人情報保護委員会も、個人データを含むプロンプトを入力する場合は、応答以外の目的で扱われないことを十分に確認するよう注意喚起しています。
参照:生成AIサービスの利用に関する注意喚起等|個人情報保護委員会
顧客情報や設計情報のように社外に出せない情報を扱う業務には、社内に閉じた環境で動く生成AIを用意する選択肢もあります。国内で完結するクラウドの設計はAIセキュリティとは。生成AI利用の5つのリスクと国内完結クラウドでの守り方で解説しています。
手順3. 許可・条件付き・禁止の3段階で線を引く
情報システム部門と法務部門が、現場の代表と一緒に、生成AIの使い方を3段階に分けます。
- 許可:公式の手段で、公開情報や社内の一般的な情報を扱う使い方
- 条件付き許可:個人情報や機密情報を、社内に閉じた環境や承認を得た手段でだけ扱う使い方
- 禁止:個人アカウントや未承認のサービスに、業務情報を入力する使い方
禁止事項だけでなく、何が許可されているかを具体例で示すことで、社員は迷わずに公式の手段を選べます。情報の区分ごとに入力してよいかどうかを決める方法は、生成AIの利用ルールの作り方。守れる社内ポリシーを設計する7つの要素で詳しく解説しています。
手順4. 申請の窓口と回答期限を決めて公開する
公式の一覧にないサービスを使いたい社員のために、情報システム部門が申請の窓口を1つに決め、何営業日以内に回答するかを社内に公開します。長く待たされると、社員は申請せずに個人で使うほうを選ぶためです。期限は自社の体制で守れる日数にし、承認したサービスは公式の一覧に加えて全社に知らせます。
手順5. 記録から始めて段階的に制御し、定期的に棚卸しする
CASBなどで制御する場合も、いきなり遮断から始めず、段階を踏みます。
- 記録:未承認のサービスへの通信と、機密情報の送信を記録するだけにとどめる
- 警告:未承認のサービスを使おうとしたときに、公式の手段を案内する画面を出す
- 遮断:公式の手段が行き渡ったあとで、リスクの高い使い方だけを止める
あわせて、半年に1回など時期を決めて、社内で使われているAIサービスの一覧を棚卸しします。NIST(米国国立標準技術研究所)のAIリスクマネジメントフレームワークも、AIシステムの一覧を管理する仕組みを求めており、ガートナージャパンも採用時の審査、利用中のモニタリング、定期的な棚卸しを提言しています。
参照:AI Risk Management Framework(AI RMF 1.0)|NIST
最後に、誤って入力した社員がすぐに報告できる窓口を決め、報告した人を責めない方針を明示します。早い報告は履歴の削除や関係者への連絡を早め、被害を小さくします。
まとめ
- シャドーITとは、組織が許可していないIT機器やクラウドサービスを従業員が業務に使うことで、問題の中心は組織が利用を把握・管理できない点にあります
- 生成AIでは、入力した時点で情報が外部に渡り、ブラウザと個人アカウントだけで使えるため、シャドーAIとして管理がさらに難しくなっています
- 国内では生成AIの業務利用が方針づくりより先に進み、シャドーAIを有効に管理できていない企業が多いことが調査で示されています
- RIZAP、Samsung電子、米国連邦議会下院の事例では、いずれも禁止だけで終わらず、許可の範囲の整理や社内向けの手段づくりに進んでいます
- 一律禁止は利用を私物端末や個人アカウントに移し、かえって見えなくします。経費・ログ・アンケート・CASBで実態を把握し、公式の代替手段とルールで吸収することが現実的な対策です
シャドーAIへの対応は、社員に使わせないことではなく、安全に使える道を会社が先に用意することから始まります。
シャドーIT対策に役立つ資料のダウンロード
リベルクラフトでは、生成AIの社内活用やAI開発の進め方をまとめた資料を公開しています。社内での検討や稟議の材料としてご活用ください。
⇨お役立ち資料のダウンロードはこちら
シャドーAI対策と社内AI環境の相談は「リベルクラフト」へ
シャドーAIの実態を把握し、公式の手段に移していく必要性は理解できても、自社でどの環境を用意すればよいのか、機密情報をどこまで扱えるようにするのかは、判断に迷う場面が多いものです。
リベルクラフトでは、生成AIの利用ルールの整理から、社外にデータを出さない閉域・ローカルのAI環境の構築、社内文書を参照して回答するRAGの仕組みづくりまでを一貫して支援しています。
- 社員の無断利用を禁止するのではなく、安全に使える公式の生成AI環境を用意したい
- 顧客情報や設計情報のような機密情報も、社内に閉じた環境でAIに扱わせたい
- 利用ルールと環境づくりをあわせて相談できる相手を探している
という方は、リベルクラフトへお気軽にご相談ください。
⇨リベルクラフトへの無料相談はこちら
この記事を書いた人
慶應義塾大学で金融工学を専攻。 卒業後はスタートアップのデータサイエンティストとして、AI・データ活用コンサルティング事業などに従事。 その後、株式会社セブン&アイ・ホールディングスにて、小売・物流事業におけるAI・データ活用の推進に貢献。 株式会社リベルクラフトを設立し、AIやデータサイエンスなどデータ活用領域に関する受託開発・コンサルティングや法人向けトレーニング、教育事業を展開。